资讯与观点
抗量子密码迁移:企业现在该做什么
抗量子密码迁移听起来是十年后的事,但对数据留存周期长的行业来说,它已经是个当下问题。
一、为什么现在就要动
攻击者可以先截获加密数据存起来,等算力足够时再解密。这意味着今天传输的敏感数据,它的保密期限取决于未来何时被解开,而不是今天算法有多强。
所以判断要不要现在动,看一个指标就行:你的数据需要保密多少年。保密需求超过十年的,现在就该启动评估。
二、四阶段迁移路径
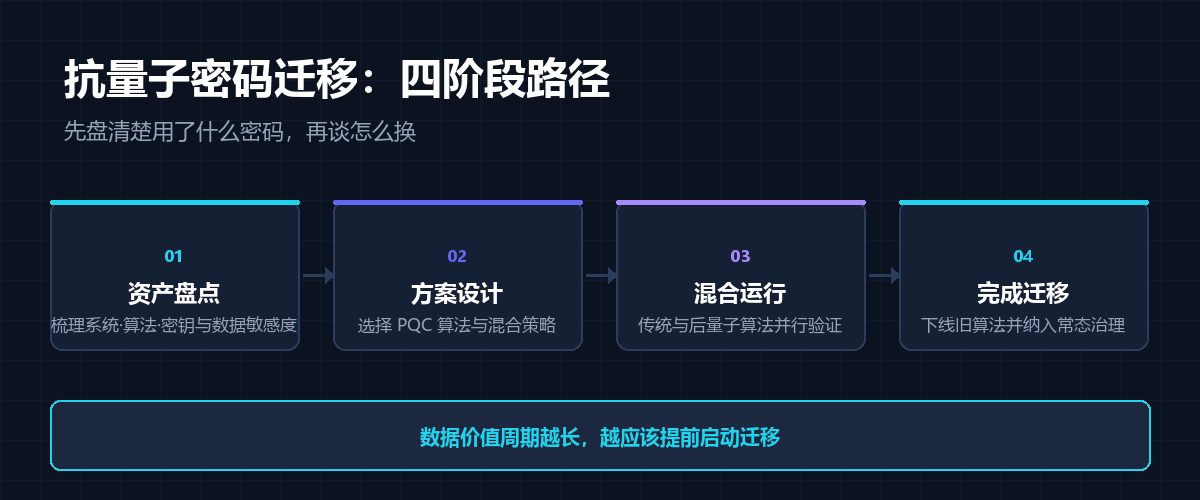
- 资产盘点:梳理系统、算法、密钥与数据敏感度,弄清楚密码用在哪
- 方案设计:选择后量子算法与混合策略,评估性能影响
- 混合运行:传统算法与后量子算法并行,验证兼容与稳定
- 完成迁移:下线旧算法,纳入常态化的密钥与算法治理
三、哪些系统优先
- 长周期敏感数据:档案、医疗、地理、身份信息
- 跨域与跨境传输链路
- 密钥体系的根节点:CA、KMS、密钥分发中心
先动这几类,投入产出比最高。边角的内部系统可以排在后面。
四、PQC 和量子密钥是什么关系
两者不冲突,作用层次不同。抗量子密码是在算法层面替换——用能抵御量子计算的数学难题构建公钥体系;量子密钥分发(QKD)是在密钥分发层面——靠物理原理保证密钥不被窃听,且窃听可被发现。
简单说:PQC 解决“算法算不算得出来”,QKD 解决“密钥有没有被偷看”。对高敏场景,两条路都值得走。
我们的量子安全产品线覆盖 PQC 迁移与 QKD 部署,支持私有化落地与密钥平台对接。
了解量子安全产品