量子安全产品 · 面向高敏场景
量子安全产品
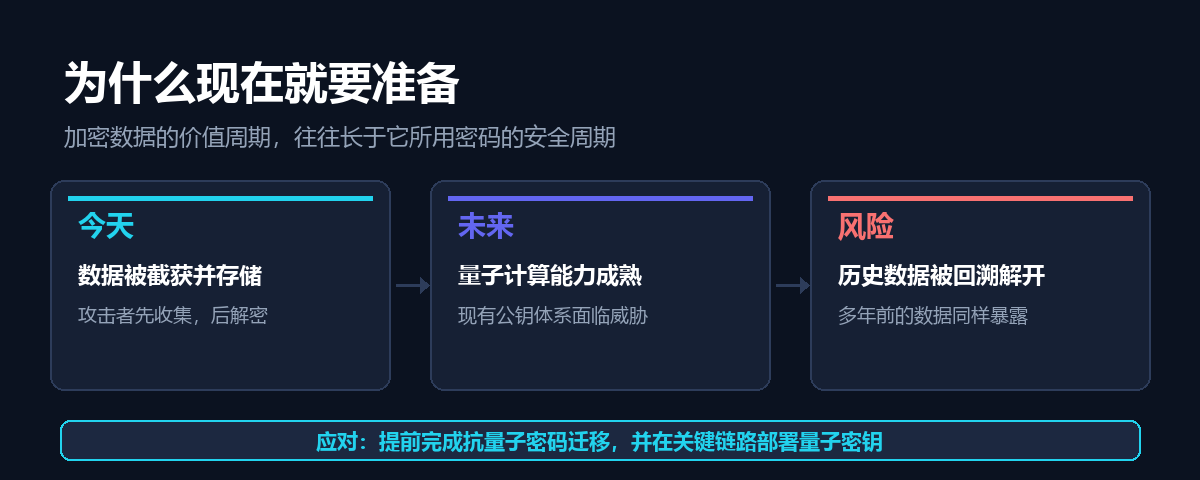
今天被截获的加密数据,可能在未来足够强的算力面前被解开。为通信与数据的长期风险做准备,现在就该开始。
为什么现在就要准备
先收集,后解密
攻击者不必等到今天能破解——他们只需要把密文存下来,等到算力足够的那天再解开。数据的价值周期,往往长于它所用密码的安全周期。
核心能力
四类能力,覆盖密钥到应用
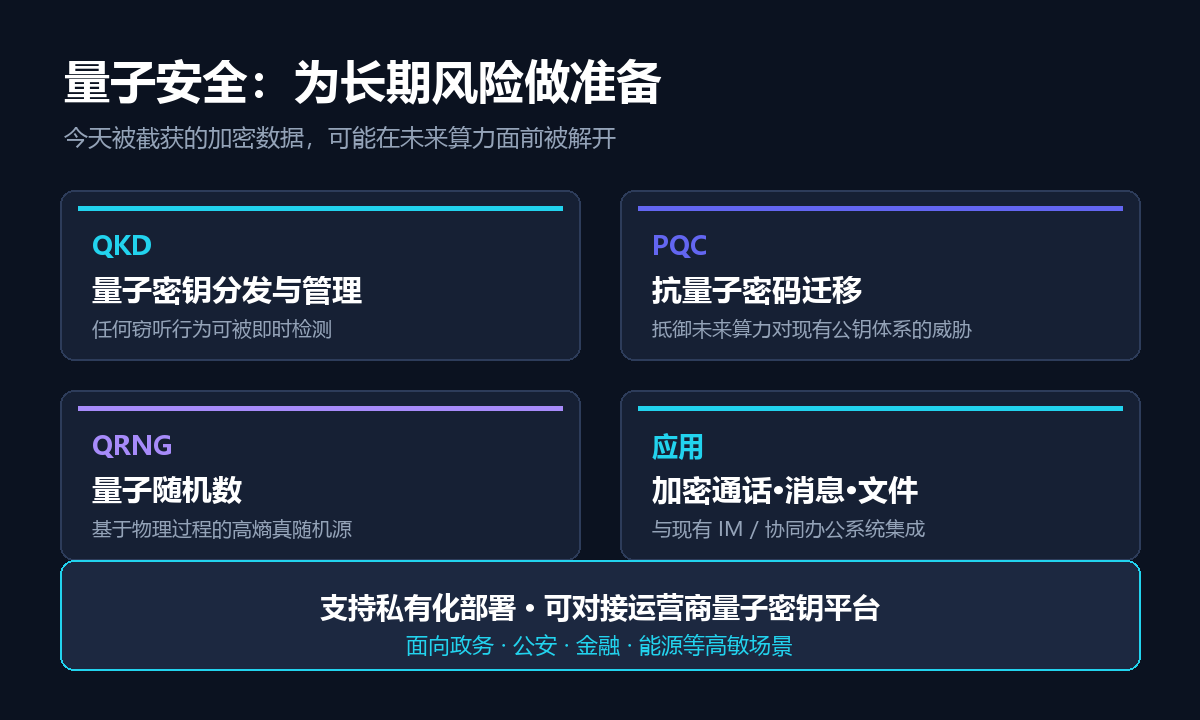
从密钥的生成与分发,到存量系统的算法迁移,再到可以直接用起来的加密通信形态,构成一条完整链路。
QKD 量子密钥分发
基于量子力学原理生成与分发密钥,窃听行为会被即时发现。
- 任何测量都会扰动量子态,窃听可被检测
- 支持对接运营商侧量子密钥平台统一调度
PQC 抗量子密码迁移
让存量系统平滑演进到后量子密码算法。
- 资产盘点 → 方案设计 → 混合运行 → 完成迁移
- 支持传统与后量子算法并行验证,业务不中断
QRNG 量子随机数
基于物理过程产生高熵真随机数。
- 用于密钥生成与安全参数,不依赖伪随机算法
- 可独立部署,也可与 QKD 体系配合使用
加密通信应用
把量子安全做成用户不需要学习的功能。
- 加密通话、加密消息、加密文件传输
- 与现有即时通讯、协同办公平台集成,无感使用
能力框架
一张图看懂能力全景
密钥怎么来、存量系统怎么迁、应用怎么用——四块能力在同一张框架里对齐,既能整体规划,也能分步建设。
原理
窃听为什么一定会被发现
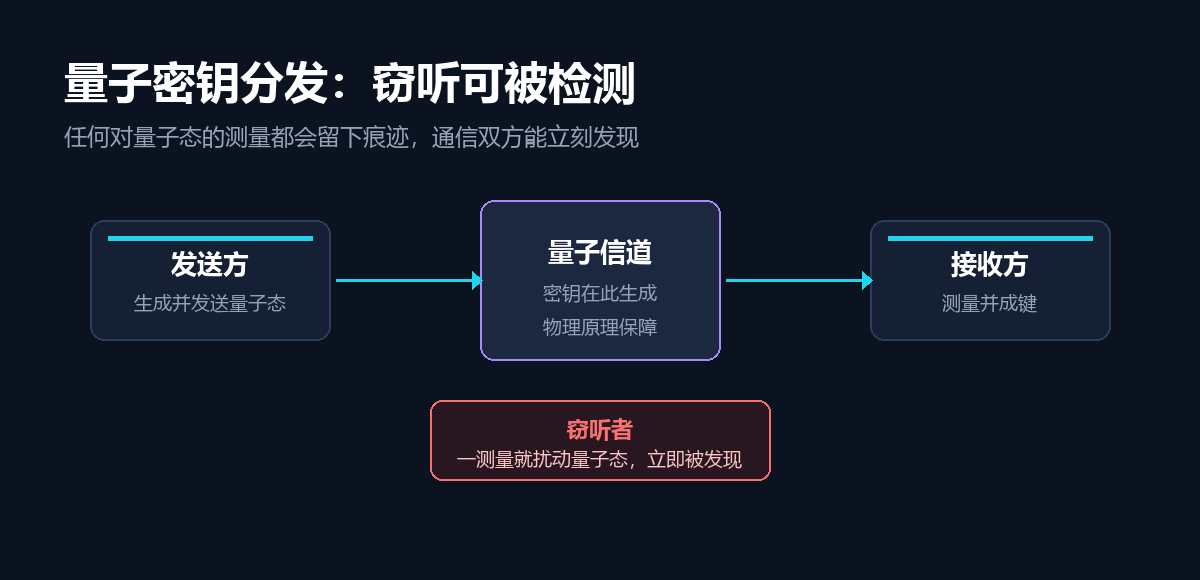
量子密钥分发不靠“算不出来”保证安全,而靠物理规律:对量子态的任何测量都会留下痕迹。这意味着密钥是否被偷看过,是可以被证明的。
与 AI 业务一样,量子安全交付的是同一件东西:让客户敢把关键业务放上来。读这篇分析:抗量子密码迁移四阶段
迁移路径
四阶段走到后量子
先盘清楚用了什么密码,再谈怎么换。每一步都有明确产出物,可以分步验收。
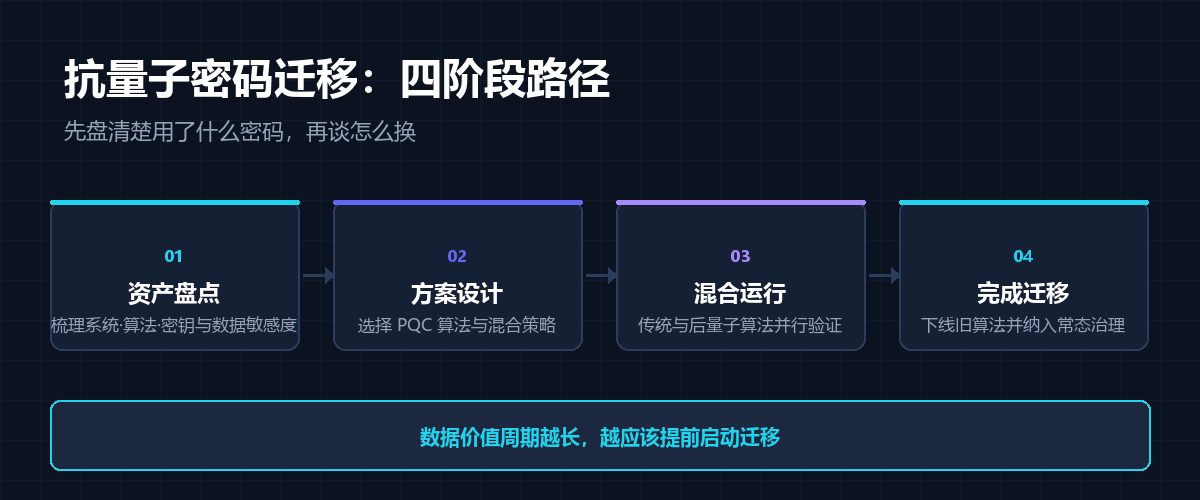
梳理系统、算法、密钥与数据敏感度,形成迁移优先级清单。
选择适用的 PQC 算法与混合策略,明确对业务的影响面。
传统与后量子算法并行验证,逐步切换,业务不中断。
下线旧算法,纳入常态治理与密钥轮换机制。
典型场景
谁在用它
面向政务、公安、金融、能源等高敏场景,以及集团多分支的组网需求,覆盖从保密通信到日常协同的加密场景。
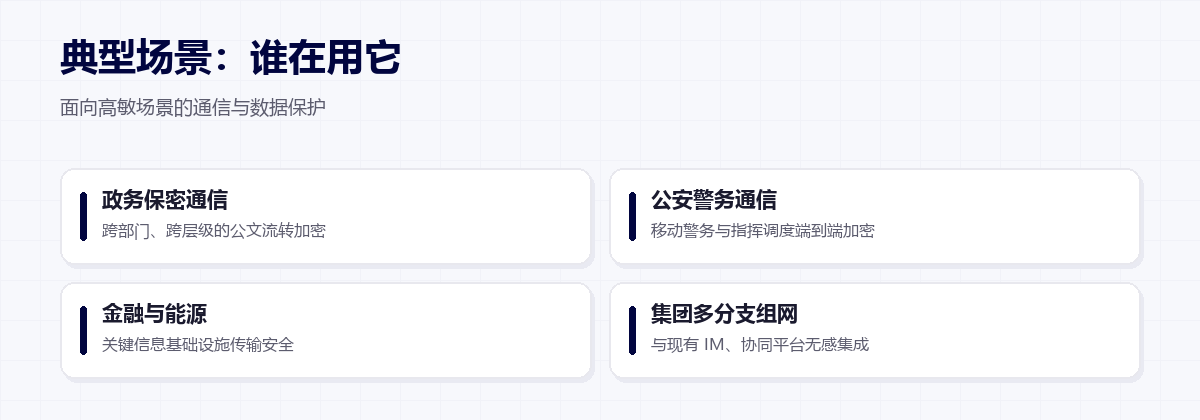
政务保密通信
跨部门、跨层级的敏感信息传输与公文流转加密。
公安警务通信
为移动警务、指挥调度提供端到端加密与密钥保护。
金融与能源
关键信息基础设施的数据传输安全,满足高等级合规要求。
集团多分支组网
与现有即时通讯、协同办公平台集成,实现无感加密。
部署与集成
接进现有系统,不需要重造
支持私有化部署,可与客户现有业务系统、即时通讯与协同办公平台集成;支持对接运营商侧的量子密钥服务平台,实现密钥统一管理与调度。
待补充:量子产品名称与型号、合作平台、资质认证、可公开案例。
想对您现有的系统做一次安全评估吗?我们可以先从场景梳理和资产盘点开始。点击下方按钮与我们联系
联系我们